en· CERT
[StalkPhish.io] Phishing Kit family enrichment
StalkPhish.io now classifies the phishing kits it collects by family, using the open source PhishingKit-Yara-Rules, to speed up qualification and investigation.
Plus de 900 règles YARA pour identifier les kits de phishing à partir de leurs archives ZIP, utilisées par le moteur de détection de VirusTotal.
Cloner le dépôt
$ git clone https://github.com/t4d/PhishingKit-Yara-Rules.git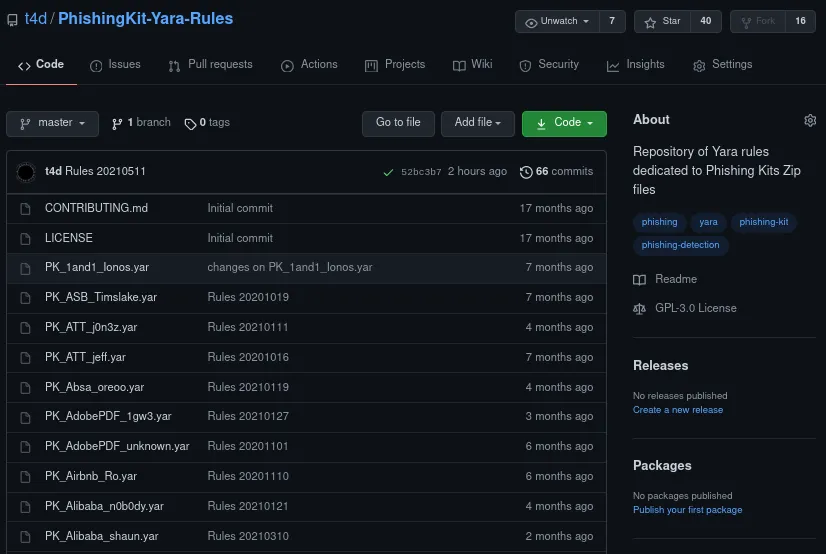
Ce dépôt rassemble des règles YARA conçues spécifiquement pour détecter les archives ZIP de kits de phishing. La méthode de détection repose sur l’analyse brute du format ZIP : elle identifie les arborescences et les noms de fichiers caractéristiques des kits compressés. Ces règles ne nécessitent pas yara-extend, puisqu’elles travaillent directement sur le format ZIP brut pour examiner les noms des fichiers et des répertoires.
Le dépôt est ouvert aux contributions de la communauté cybersécurité. Chercheurs, analystes et professionnels de la sécurité sont invités à proposer leurs propres règles par pull request. En partageant connaissances et techniques de détection, nous renforçons ensemble nos défenses face à des menaces de phishing en constante évolution.
Le premier jeu de règles a été développé pour le projet PhishingKit-Yara-Search, un cadre complet d’analyse des archives ZIP de kits de phishing. Il est depuis devenu l’une des plus vastes collections de règles de détection de kits de phishing à la disposition de la communauté.
Pour contribuer au projet ou écrire vos propres règles, consultez la documentation officielle de YARA, qui détaille la syntaxe des règles et les bonnes pratiques.
🔥 Toujours en croissance : en octobre 2026, le dépôt compte 926 règles YARA, contre 850 en juin 2025 et 750 en septembre 2024, avec de nouvelles règles chaque semaine.
Ces règles couvrent les kits de phishing ciblant plus de 3️⃣0️⃣0️⃣ des marques et entreprises les plus connues au monde : géants de la tech, établissements financiers, réseaux sociaux, sites de e-commerce et administrations, fréquemment visés par les campagnes de phishing.
Les règles identifient les kits de phishing de façon simple et efficace, en analysant la structure interne des archives ZIP sans les décompresser. Elles s’appuient sur :
Nous encourageons la participation de toute la communauté cybersécurité. Contribuer à ce projet renforce la défense collective contre le phishing. Voici comment participer :
Toute contribution doit suivre les consignes décrites dans CONTRIBUTING.md. Nous tenons à un haut niveau d’exigence sur la qualité, la documentation et les tests des règles, pour que le dépôt reste une ressource fiable pour la communauté.
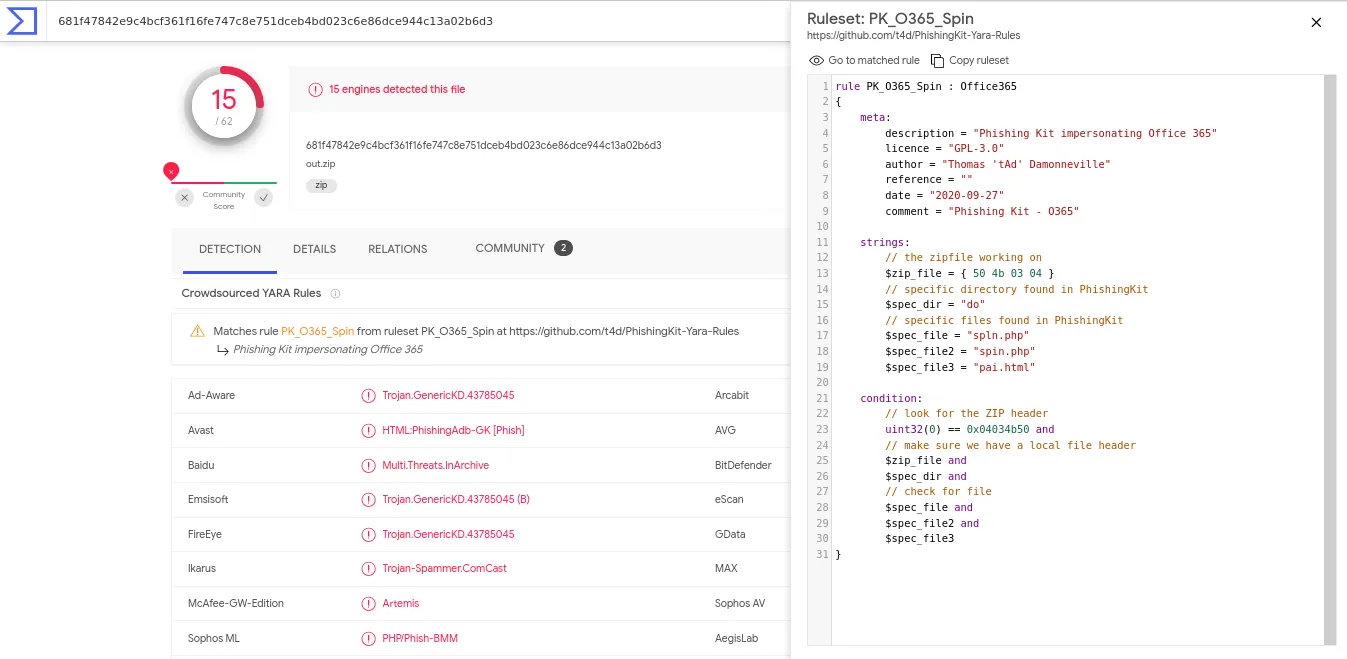
Ces règles sont intégrées au moteur de détection de VirusTotal, où elles contribuent au tri et à la détection des menaces. Cette intégration démontre leur efficacité et leur fiabilité en production : VirusTotal traite chaque jour des millions d’échantillons soumis par des chercheurs et des organisations du monde entier.
Les règles PhishingKit-Yara-Rules sont aussi intégrées à StalkPhish.io, notre plateforme de threat intelligence dédiée au phishing. Les équipes de sécurité peuvent ainsi qualifier et catégoriser automatiquement les menaces avec une grande précision. Quand StalkPhish.io détecte un kit de phishing, ces règles l’attribuent et le classent immédiatement, ce qui aide les analystes à comprendre rapidement l’origine de la menace, les marques ciblées et son impact potentiel. Cette qualification automatique réduit fortement le temps d’analyse et accélère la réponse aux nouvelles campagnes.
Le dépôt est devenu une ressource de référence pour :
🔗 Dépôt GitHub : https://github.com/t4d/PhishingKit-Yara-Rules
Le dépôt est librement accessible sous licence open source, pour favoriser une large adoption et la collaboration. Des mises à jour régulières font évoluer les règles au rythme des nouvelles menaces et techniques de phishing.
StalkPhish.io now classifies the phishing kits it collects by family, using the open source PhishingKit-Yara-Rules, to speed up qualification and investigation.
Analysis of the 'Don' phishing kit impersonating Caisse d'Epargne (BPCE group), downloaded by StalkPhish.io in December 2023: structure and configuration.
Short analysis of the Greatness phishing kit, a Phishing-as-a-Service tool targeting Microsoft 365 credentials and MFA, with original IOCs for hunting.
Commencez par une recherche gratuite, ou parlons ensemble d’un accès API et d’un renseignement sur mesure pour votre marque.