Open source
PhishingKit-Yara-Rules
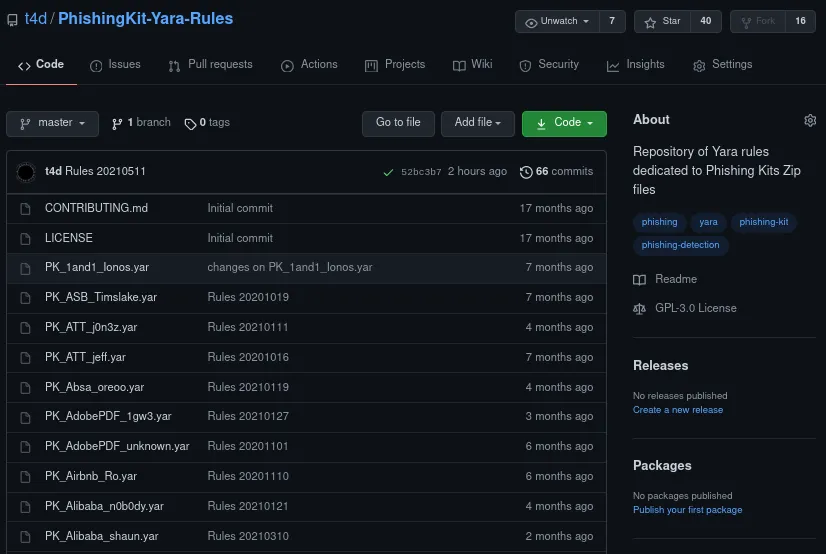
PhishingKit-Yara-Rules : projet open source
Un dépôt YARA pour trier les archives ZIP de kits de phishing
Présentation
Ce dépôt rassemble des règles YARA conçues spécifiquement pour détecter les archives ZIP de kits de phishing. La méthode de détection repose sur l’analyse brute du format ZIP : elle identifie les arborescences et les noms de fichiers caractéristiques des kits compressés. Ces règles ne nécessitent pas yara-extend, puisqu’elles travaillent directement sur le format ZIP brut pour examiner les noms des fichiers et des répertoires.
Le dépôt est ouvert aux contributions de la communauté cybersécurité. Chercheurs, analystes et professionnels de la sécurité sont invités à proposer leurs propres règles par pull request. En partageant connaissances et techniques de détection, nous renforçons ensemble nos défenses face à des menaces de phishing en constante évolution.
Origines et développement du projet
Le premier jeu de règles a été développé pour le projet PhishingKit-Yara-Search, un cadre complet d’analyse des archives ZIP de kits de phishing. Il est depuis devenu l’une des plus vastes collections de règles de détection de kits de phishing à la disposition de la communauté.
Pour contribuer au projet ou écrire vos propres règles, consultez la documentation officielle de YARA, qui détaille la syntaxe des règles et les bonnes pratiques.
Chiffres et couverture
🔥 Une étape majeure : en juin 2025, le dépôt a atteint 8️⃣5️⃣0️⃣ règles YARA, contre 750 en septembre 2024.
Ces règles couvrent les kits de phishing ciblant plus de 3️⃣0️⃣0️⃣ des marques et entreprises les plus connues au monde : géants de la tech, établissements financiers, réseaux sociaux, sites de e-commerce et administrations, fréquemment visés par les campagnes de phishing.
Prérequis techniques et mise en œuvre
Prérequis
- Moteur YARA : les règles nécessitent une installation fonctionnelle de YARA
- Outils compatibles : tout outil capable d’exécuter des règles YARA peut utiliser ce jeu de règles. Le projet PhishingKit-Yara-Search a été développé en parallèle pour analyser les archives de kits, mais les règles fonctionnent avec n’importe quelle plateforme compatible YARA
- Aucune dépendance étendue : contrairement à beaucoup d’implémentations YARA, ces règles ne nécessitent pas yara-extend. Elles s’appuient sur la capacité native de YARA à analyser le format ZIP brut et à examiner les noms de fichiers et de répertoires
Méthode de détection
Les règles identifient les kits de phishing de façon simple et efficace, en analysant la structure interne des archives ZIP sans les décompresser. Elles s’appuient sur :
- les conventions de nommage des répertoires utilisées par les développeurs de kits
- les motifs de noms de fichiers propres à certaines familles de kits
- les caractéristiques structurelles propres à certains groupes d’acteurs
- les éléments spécifiques à une marque, intégrés dans l’architecture des kits
Contributions et collaboration
Nous encourageons la participation de toute la communauté cybersécurité. Contribuer à ce projet renforce la défense collective contre le phishing. Voici comment participer :
Comment contribuer
- Nouvelles règles : proposez des règles YARA pour des kits encore non détectés
- Amélioration des règles : rendez les règles existantes plus précises et réduisez les faux positifs
- Documentation : aidez à améliorer la documentation et les exemples d’utilisation
- Tests et validation : aidez à tester les règles sur des échantillons de kits connus
Règles de contribution
Toute contribution doit suivre les consignes décrites dans CONTRIBUTING.md. Nous tenons à un haut niveau d’exigence sur la qualité, la documentation et les tests des règles, pour que le dépôt reste une ressource fiable pour la communauté.
Reconnaissance et adoption
Intégration à VirusTotal
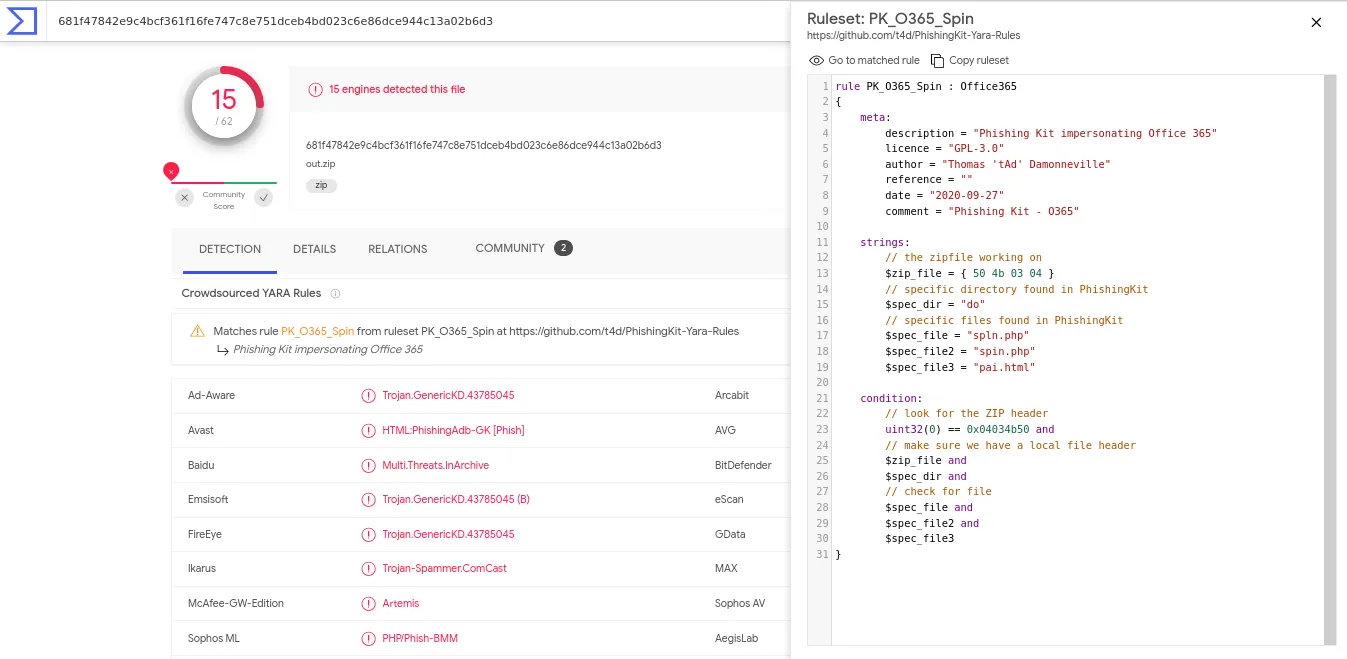
Ces règles sont intégrées au moteur de détection de VirusTotal, où elles contribuent au tri et à la détection des menaces. Cette intégration démontre leur efficacité et leur fiabilité en production : VirusTotal traite chaque jour des millions d’échantillons soumis par des chercheurs et des organisations du monde entier.
Au cœur de StalkPhish.io
Les règles PhishingKit-Yara-Rules sont aussi intégrées à StalkPhish.io, notre plateforme de threat intelligence dédiée au phishing. Les équipes de sécurité peuvent ainsi qualifier et catégoriser automatiquement les menaces avec une grande précision. Quand StalkPhish.io détecte un kit de phishing, ces règles l’attribuent et le classent immédiatement, ce qui aide les analystes à comprendre rapidement l’origine de la menace, les marques ciblées et son impact potentiel. Cette qualification automatique réduit fortement le temps d’analyse et accélère la réponse aux nouvelles campagnes.
Impact pour la communauté
Le dépôt est devenu une ressource de référence pour :
- les centres opérationnels de sécurité (SOC) qui pratiquent la détection proactive
- les chercheurs en malware qui analysent les campagnes de phishing
- les équipes de threat intelligence qui suivent les tendances du phishing et le comportement des acteurs
- les établissements d’enseignement qui forment aux compétences pratiques en cybersécurité
Accès au dépôt
🔗 Dépôt GitHub : https://github.com/t4d/PhishingKit-Yara-Rules
Le dépôt est librement accessible sous licence open source, pour favoriser une large adoption et la collaboration. Des mises à jour régulières font évoluer les règles au rythme des nouvelles menaces et techniques de phishing.
Les campagnes de phishing vont vite. Vous aussi.
Commencez par une recherche gratuite, ou parlons ensemble d’un accès API et d’un renseignement sur mesure pour votre marque.