Ce lien est-il du phishing ? Découvrez le scanner d’URL StalkPhish (bêta fermée)
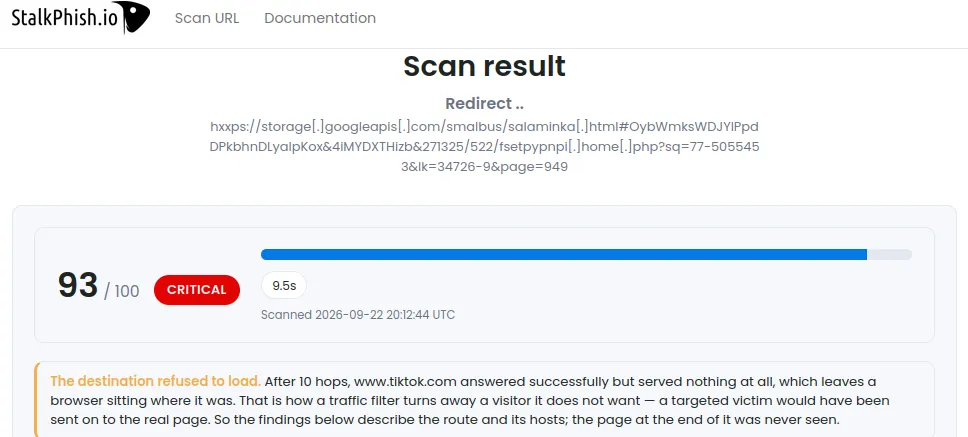
Un lien arrive par SMS, par e-mail ou sur une messagerie, et il faut décider vite s’il s’agit de phishing. L’ouvrir dans un navigateur est risqué, et souvent inutile : les pages de phishing actuelles sont protégées par des filtres de trafic qui montrent la vraie page à la victime ciblée, et quelque chose d’inoffensif à tous les autres, à commencer par les analystes et leurs outils.
C’est pour ce problème que nous avons conçu le scanner d’URL StalkPhish. Il repose sur le même moteur de détection que StalkPhish.io, notre plateforme de détection et d’investigation du phishing, et il est ouvert à un premier groupe de testeurs depuis septembre. Il est encore en bêta fermée : pour l’essayer, demandez-nous un code d’accès.
En bref :
- Collez une URL suspecte, même neutralisée, et obtenez en quelques secondes un score de menace de 0 à 100 et un verdict.
- Le scanner suit toute la chaîne de redirection, affiche la page dans un vrai navigateur et en garde une capture, depuis une infrastructure isolée.
- Il détecte le cloaking : quand les escrocs cachent leur page aux analystes, cette dissimulation devient une preuve.
- Chaque score est accompagné des signaux qui le justifient et des données forensiques utiles à un takedown.
- Une API JSON permet aux équipes SOC, CERT et anti-fraude de l’intégrer à leurs propres outils.
Pour montrer ce qu’il fait, voici un vrai résultat, section par section : un lien qui ne paie pas de mine, et qui se révèle être un parcours de phishing bien caché.
D’abord le verdict : un score sur 100
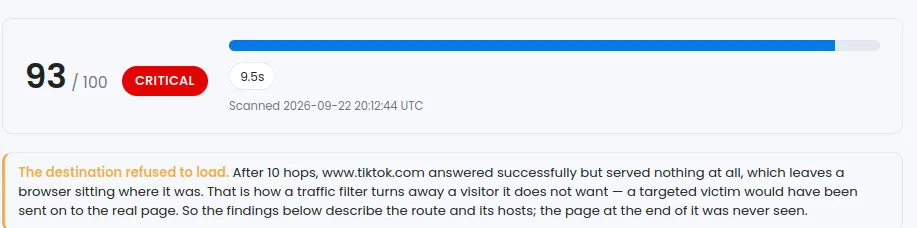
Chaque analyse se termine par un score de menace de 0 à 100 et un verdict, de VERY LOW à CRITICAL. Plus le score est élevé, plus il y a d’éléments en faveur du phishing : ce n’est pas un score de confiance. Celle-ci a obtenu 93/100, CRITICAL, en moins de dix secondes.
Juste en dessous, le scanner dit clairement ce qu’il a pu voir et ce qu’il n’a pas pu voir. Ici, après 10 rebonds, la destination a répondu, mais sans rien afficher : c’est ainsi qu’un filtre de trafic éconduit un visiteur dont il ne veut pas. Une victime ciblée, elle, aurait été envoyée vers la vraie page. Le scanner ne prétend pas le contraire : ses constats portent sur le parcours et ses hôtes, et il le dit.
Cette transparence compte. Un score faible sur une page injoignable signifie « rien n’a été examiné », pas « rien d’anormal », et le rapport rend la différence visible.
Ce que le navigateur a vu
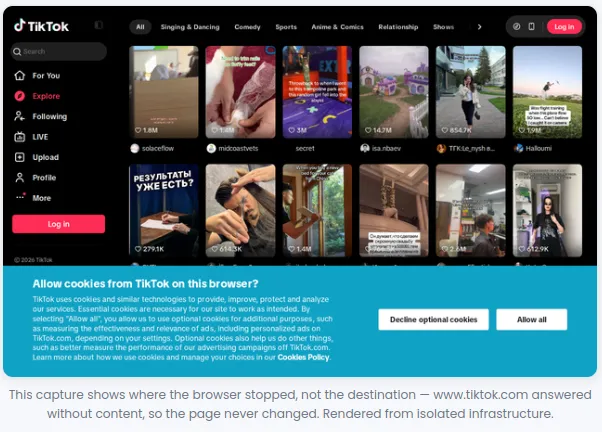
Le scanner affiche chaque page dans un vrai navigateur et en garde une capture d’écran, réalisée depuis une infrastructure isolée : ni votre navigateur ni votre adresse IP ne touchent le site suspect. Ici, la capture montre TikTok, et c’est justement tout l’intérêt : c’est là que le filtre des escrocs a choisi d’envoyer un visiteur qu’il avait identifié comme un analyste.
Le leurre : du cloaking anti-analyse
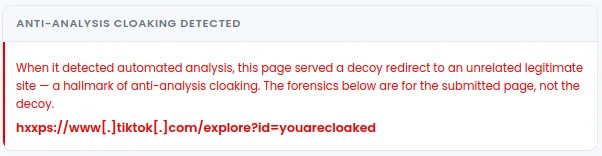
Au lieu de la page de phishing, la chaîne s’est terminée sur tiktok.com/explore?id=youarecloaked. Les escrocs ne s’en cachent même pas : you are cloaked, « vous êtes masqué ». Cette redirection leurre vers un site sans rapport, parfaitement légitime, est la signature du cloaking anti-analyse, et le scanner la traite pour ce qu’elle est : une preuve, pas une impasse. Un lien légitime n’a aucune raison d’envoyer les visiteurs automatisés ailleurs.
Suivre tout le parcours
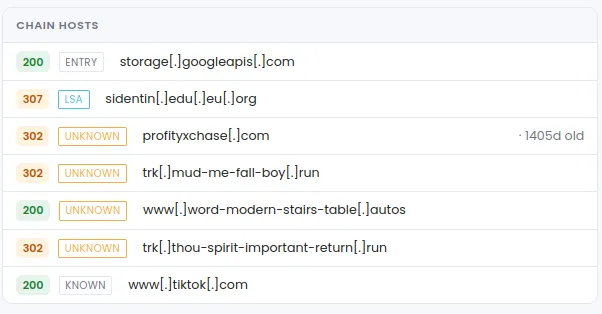
Le lien partait d’un bucket hébergé sur Google Cloud Storage, une plateforme de confiance que les escrocs apprécient justement pour son excellente réputation. De là, le visiteur passait d’hôte en hôte :
- un sous-domaine gratuit d’un service de noms de domaine public ;
- un domaine enregistré près de quatre ans plus tôt, recyclé en relais ;
- des domaines de tracking aux combinaisons de mots aléatoires sur des extensions récentes comme
.runet.autos, typiques d’un système de distribution de trafic (TDS) ; - et enfin le leurre.
Chaque hôte est qualifié : point d’entrée, sites légitimes connus, et hôtes inconnus qui n’ont rien à faire au milieu d’une redirection.
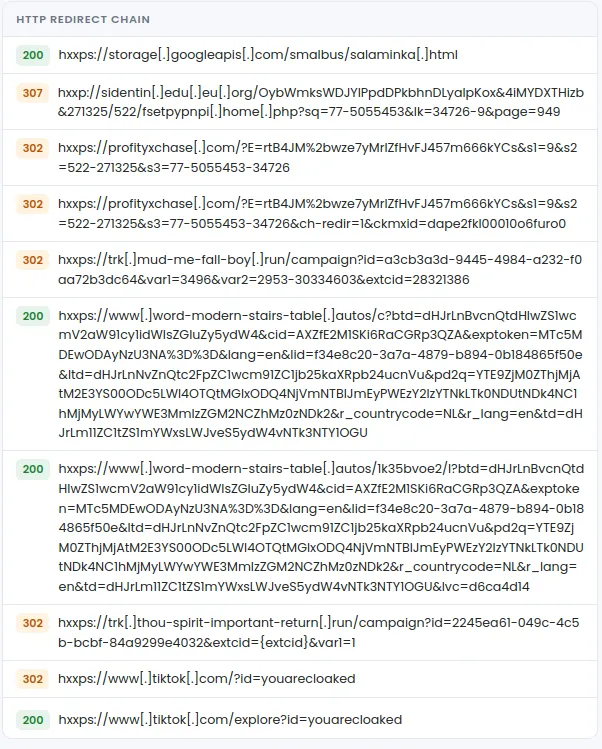
La chaîne de redirection HTTP complète est conservée, rebond par rebond, avec le code de statut de chaque réponse. Toutes les URL hostiles sont neutralisées (hxxps://…[.]com) pour ne pas pouvoir être cliquées par erreur quand le rapport est partagé dans un ticket ou une discussion.
Lire les paramètres des escrocs
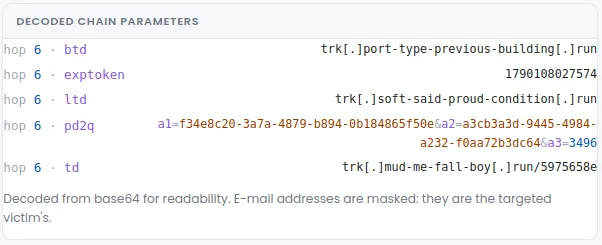
Les systèmes de distribution de trafic se transmettent des informations d’un rebond à l’autre dans leurs URL, souvent encodées en base64. Le scanner décode ces paramètres pour les rendre lisibles : autres domaines de tracking du même réseau, identifiants de campagne, horodatages. Ce sont de précieuses pistes pour retrouver le reste de l’infrastructure. Quand un paramètre contient une adresse e-mail, elle est masquée : c’est celle de la victime ciblée.
Les détections, expliquées
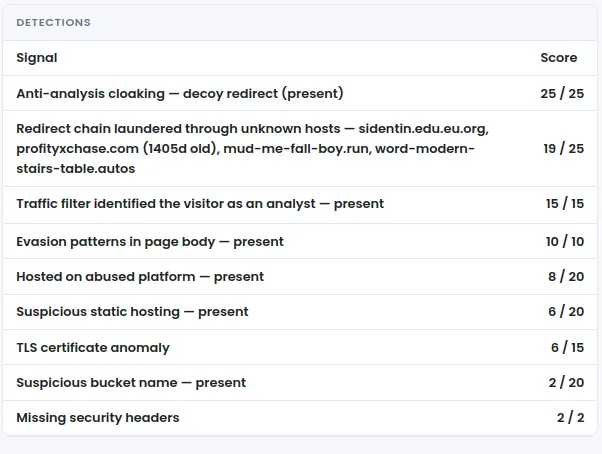
Le score n’est pas une boîte noire : le rapport liste les signaux qui se sont déclenchés, chacun avec sa part du score. Ici : la redirection leurre, une chaîne blanchie à travers des hôtes inconnus, un filtre de trafic qui a identifié le visiteur comme un analyste, des techniques d’évasion dans la page, un hébergement sur une plateforme détournée, une anomalie de certificat TLS…
Derrière ces libellés se trouve le moteur de StalkPhish.io, celui qui identifie aussi la famille de kit de phishing de chaque kit que nous collectons. Les libellés sont volontairement génériques. Nous expliquons ce qui a été trouvé, pas exactement comment nous le trouvons : les développeurs de kits de phishing lisent aussi nos rapports.
Les données forensiques, au même endroit
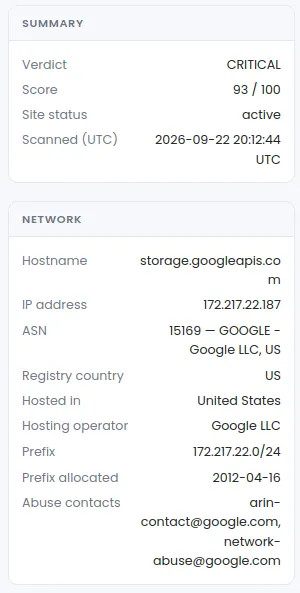
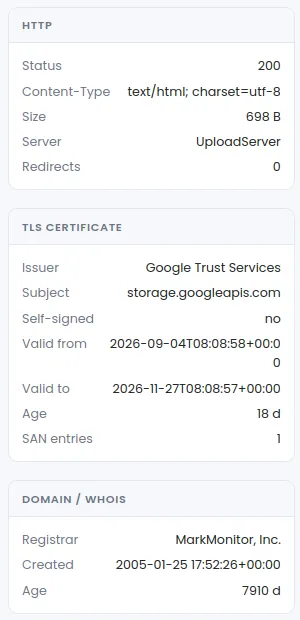
Pour l’analyste qui doit aller plus loin, signaler un abus ou demander un takedown, le scanner rassemble les métadonnées forensiques de l’hôte analysé : adresse IP, ASN et hébergeur, contacts abuse, réponse HTTP, certificat TLS (émetteur, validité, âge), enregistrement et âge du domaine. Quand l’adresse IP ou l’hôte sont déjà connus du renseignement de StalkPhish.io, le rapport l’indique.
Ici, le WHOIS et le certificat appartiennent à Google : le point d’entrée est une plateforme légitime, et c’est précisément pour cela qu’un contrôle de réputation seul aurait laissé passer ce lien.
Pensé pour les analystes, et pour leurs outils
- Application web : collez une URL, neutralisée ou non, et suivez l’analyse en direct, de la résolution DNS à l’affichage de la page.
- API JSON : tout ce que fait l’application web est disponible via une API REST documentée (OpenAPI / Swagger), pour brancher le scanner sur un SOAR, un outil de ticketing ou une boîte abuse.
- Isolation : la cible n’est jamais chargée depuis votre navigateur ni votre réseau.
- Résultats partageables : chaque résultat a son propre lien, non indexé par les moteurs de recherche, avec une durée de vie limitée.
- Retour intégré : un verdict vous semble faux ? Le bouton « Report a false positive or issue » joint l’analyse exacte, pour que nous puissions la reproduire et ajuster le moteur.
Les résultats sont issus de tests automatisés : ils sont donnés à titre indicatif et ne remplacent pas le jugement d’un humain.
Rejoindre la bêta
Pendant la bêta, le scanner est sur invitation. Chaque testeur reçoit un code d’accès personnel, utilisable dans l’application web et avec l’API, avec un quota quotidien.
Nous recherchons en particulier des équipes SOC, CERT et CSIRT, anti-fraude et protection de marque, et toutes celles et ceux qui manipulent des liens suspects au quotidien et sont prêts à nous dire quand le scanner se trompe. Chaque retour de nos testeurs a déjà conduit à une évolution du moteur.
👉 Contactez-nous pour demander votre code d’accès, en nous disant en quelques mots qui vous êtes et comment vous utiliseriez le scanner.
Questions fréquentes
Comment vérifier si un lien est du phishing sans l’ouvrir ?
En le soumettant à un scanner d’URL qui l’analyse depuis une infrastructure isolée. Le scanner d’URL StalkPhish suit chaque redirection, affiche la page dans un vrai navigateur et rend un score de 0 à 100 avec les signaux qui le justifient. Ni votre navigateur ni votre adresse IP ne touchent le site suspect.
Qu’est-ce que le cloaking anti-analyse ?
Une technique par laquelle un site de phishing ne montre sa vraie page qu’aux victimes ciblées, et envoie les outils de sécurité, les robots et les analystes vers un leurre inoffensif, souvent un site légitime connu. Détecter ce leurre est en soi une preuve de phishing.
Qu’est-ce qu’un système de distribution de trafic (TDS) ?
Une chaîne de serveurs de redirection qui décide, rebond après rebond, où envoyer chaque visiteur selon des critères comme le pays, l’appareil ou la réputation de l’adresse IP. Les escrocs s’en servent pour filtrer leurs victimes et cacher la page de phishing finale.
Pourquoi des liens de phishing partent-ils de Google Cloud Storage ou d’autres plateformes de confiance ?
Parce que ces plateformes ont une excellente réputation : un lien hébergé chez elles passe de nombreux filtres. C’est pourquoi le scanner d’URL StalkPhish juge l’ensemble du parcours, et pas seulement la réputation du premier hôte.
Comment accéder au scanner d’URL StalkPhish ?
Pendant la bêta, le scanner est sur invitation. Demandez un code d’accès personnel via la page contact de StalkPhish (stalkphish.com/fr/contact/). Le code fonctionne dans l’application web et avec l’API JSON.